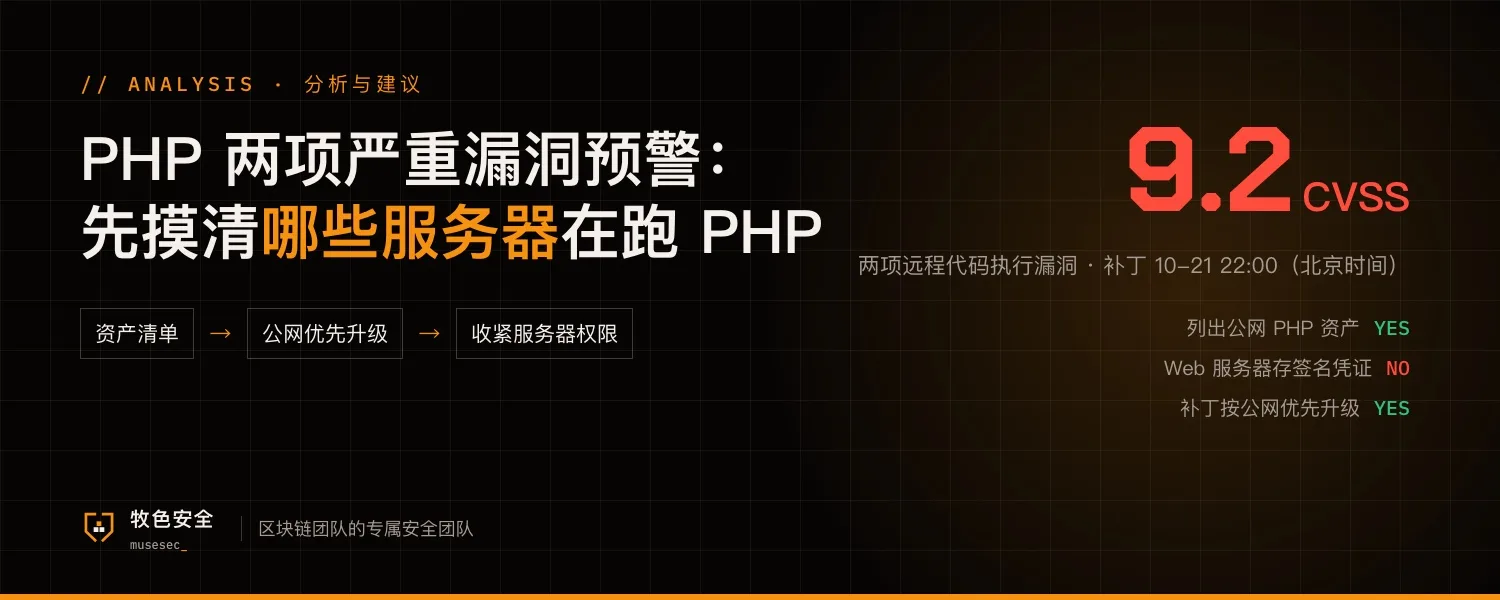
PHP 官方 10 月 20 日发布预告,将于 10 月 21 日 14:00(UTC,北京时间 22:00)发布安全更新,并提醒所有用户提前做好升级准备。
慢雾(@SlowMist_Team)整理称,两项漏洞编号为 CVE-2026-109618、CVE-2026-109619,CVSS v4.0 评分均为 9.2,可能导致远程代码执行。受影响版本官方尚未公布,据报道可能覆盖 PHP 5 以后的多个版本,目前未见在野利用的确认。
对小团队来说,风险在这几处
流程
官网、运营后台、博客、工单系统常由外包或早期成员搭建,没有资产清单,补丁发布时说不清哪些服务器跑着 PHP、归谁负责。
风险
容易被忽略的是边缘系统,例如旧活动页、测试环境、第三方托管的 WordPress 站点,它们直接暴露在公网,补丁往往排在最后。
权限
一台 Web 服务器失守后,攻击者能拿到上面的配置文件、数据库连接、云账号密钥和部署凭证,影响范围取决于这台机器被授予了多少权限。
可以马上做的 5 件事
- 今天内列出所有运行 PHP 的服务器、容器和托管站点,标明版本、负责人和是否面向公网
- 指定专人跟进官方更新,补丁发布后按「公网优先」的顺序升级,并记录每台的完成时间
- 暂时无法升级的公网服务,先收紧访问范围,例如加 WAF 规则、限制后台入口来源 IP,或临时下线不必要的页面
- 检查 Web 服务器上存放的密钥和数据库账号,只保留业务必需的最小权限,不在这类机器上放资金相关的私钥或签名凭证
- 询问托管服务商和外包团队的升级计划与时间,写进跟进清单
本文写于官方补丁发布前。漏洞细节、受影响版本和修复版本以 PHP 官方公告为准;「PHP 5 起受影响」为第三方说法,尚未经官方确认。